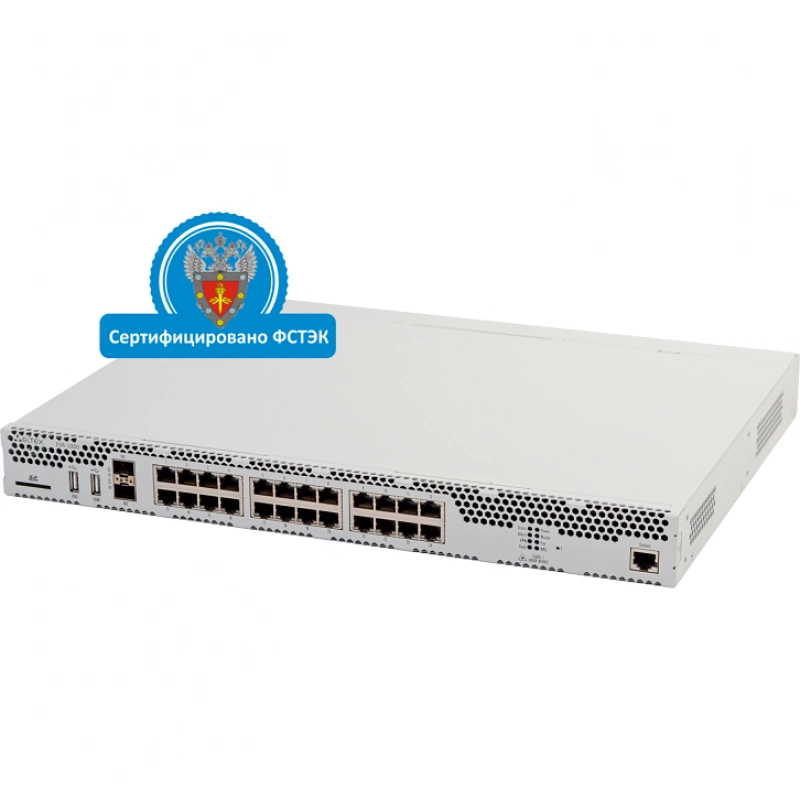
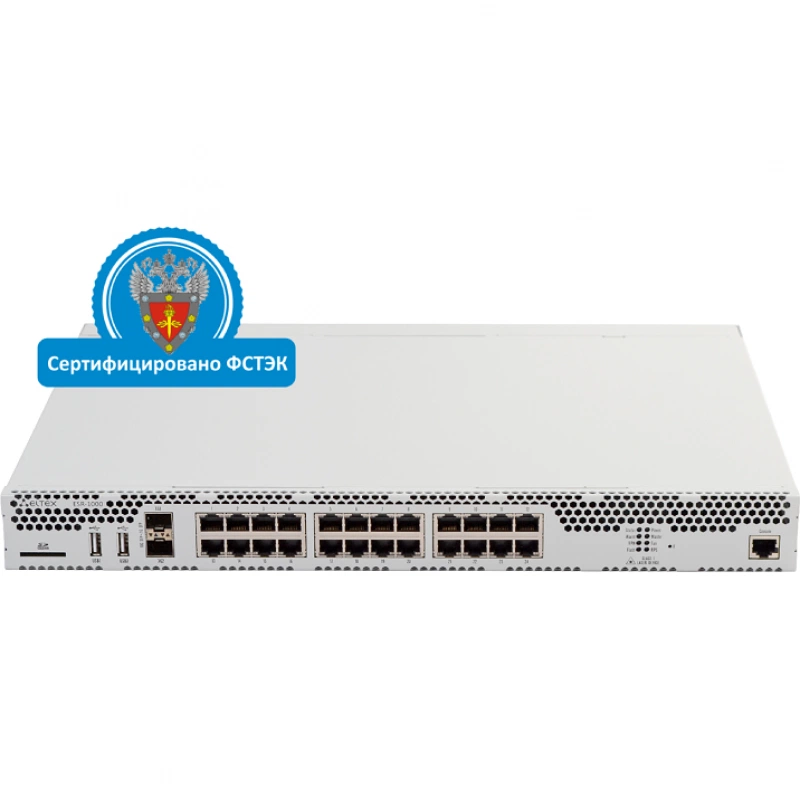


Артикул: ESR-1000 FSTEC
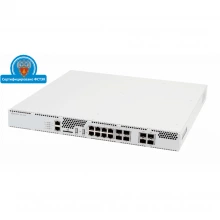
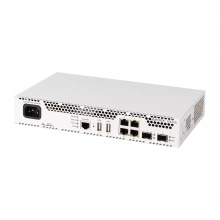
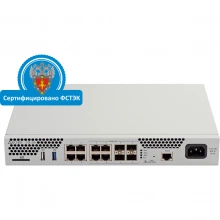
Межсетевой экран Eltex ESR-1000 FSTEC
Цена по запросу Стоимость зависит от выбранного способа оплаты и количества товара.
Не отвечаем 5 минут — скидка на весь заказ!
Нужна скидка? Звони — сделаем лучшее предложение
Работаем по всей России
Возможны самовывоз и доставка по всей территории России
Надежность
Профессиональная поддержка
Описание межсетевого экрана
Межсетевой экран ESR-1000: 24х1G, 10G Base-R SFP+.NAT, Firewall, функции L2 и L3 маршрутизатора. FSTEC
- Маршрутизация данных
- Многопротокольная коммутация по меткам (MPLS)
- Построение защищенного периметра сети (NAT, Firewall)
- Мониторинг и предотвращение сетевых атак (IPS/IDS)
- Мониторинг качества обслуживания (SLA)
- Фильтрация сетевых данных по различным критериям (включая фильтрацию по приложениям)
- Организация защищенных сетевых туннелей между филиалами компаний
- Удаленное подключение сотрудников к офису
- Управление и распределение ширины Интернет-канала в офисе посредством QoS
- Соответствие требованиям Федеральной службы по техническому и экспортному контролю (ФСТЭК) в качестве межсетевых экранов
- Использование в качестве межсетевых экранов типа «А» четвертого класса защиты
- Модели устройств с повышенной надежностью и резервированием критических узлов
Межсетевые экраны ESR FSTEC A4 сертифицированы Федеральной службой по техническому и экспортному контролю (ФСТЭК), что позволяет использовать ESR FSTEC в качестве межсетевых экранов типа “А” четвертого класса защиты в государственных организациях, ведомственных структурах, информационных системах персональных данных и других организациях с повышенными требованиями к передаче конфиденциальных данных. Производительность
Ключевыми элементами серии ESR являются средства аппаратного ускорения обработки данных, позволяющие достичь высоких уровней производительности. Программная и аппаратная обработка распределены между узлами устройства. Функциональное назначение
- аутентификация пользователей
- контроль и фильтрация трафика
- сбор и хранение статистики событий
- аппаратное ускорение обработки данных
- взаимодействие с другими средствами защиты информации
- возможность сопряжения с оборудованием ведущих производителей
Противодействие угрозам:
- несанкционированный доступ к цифровой информации организации
- воздействие на межсетевой экран с целью нарушения его функционирования
- отказ в обслуживании информационной системы по причине неконтролируемых сетевых подключений (в том числе DDoS-атак), уязвимостей, недостатков настроек
- несанкционированная передача информации из внутренней системы организации во внешнюю среду, в том числе вследствие работы вредоносного программного обеспечения
- воздействие на межсетевой экран с целью нарушения его функционирования
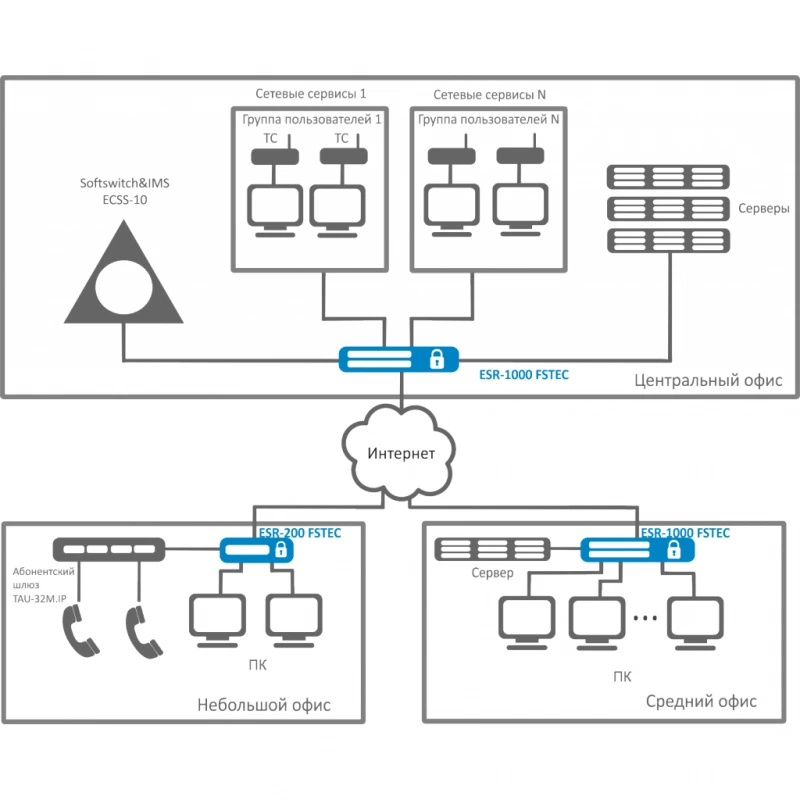
Схема применения:

Основные характеристики
- Межсетевой экран и маршрутизация, кадры 1518B, Гбит/с: 8.5
- Межсетевой экран и маршрутизация IMIX, Гбит/с: 3.9
- IPsec VPN фреймы 1456B Мбит/с: 2300
- FIB: 1.7M
- Питание: 100-240 В AC, 50-60 Гц; 36-72 В DC до двух источников питания с возможностью горячей замены
- Количество портов 1G: 24
Комплектация
- Шнур питания 220В
- Консольный кабель RJ-45 - DB9(F)
- Комплект крепления в 19"стойку
- Документация
Технические характеристики ESR-1000 FSTEC
Безопасность и VPN
- * Измеряется при использовании алгоритма аутентификации
- MD5, алгоритма шифрования – AES128.
- IPsec
- Режимы «policy-based» и «route-based»; Режимы инкапсуляции: tunnel и transport; Виды аутентификации: pre-shared key, public key, xauth (ikev1 only), eap (ikev2); Поддержка mobike (ikev2 only); Поддержка наборов ключей аутентификации ike ikering
- Безопасность
- Поддержка списков контроля доступа (ACL) на базе L2-/L3-/L4-полей; Zone-based Firewall в двух режимах: stateful и stateless. Логирование срабатывания правил, счетчики; Фильтрация по приложениям; Защита от DoS-/DDoS-/Spoof-атак и их логирование; Система обнаружения и предотвращения вторжений (IPS/IDS) и их логирование [3]; Сигнатурный анализ посредством IPS в двух режимах: анализ транзитного и зеркалированного трафика [3]; Взаимодействие с Eltex Distribution Manager для получения лицензируемого контента - наборы правил, предоставляемые Kaspersky SafeStream II [4]
- Удаленный доступ (Remote Access)
- Возможность удаленного доступа к корпоративной сети по PPTP, L2TP over IPsec, OpenVPN, WireGuard; Поддержка PPPoE-/PPTP-/L2TP-клиента; Аутентификация пользователей; Шифрование соединений
Габариты и масса
- Вес брутто, кг
- 5.5
- Габариты (ШxВxГ), мм
- 430 x 44 x 352
- Масса
- 3.6 кг
- Размер коробки ШхВхГ, мм
- 460 x 130 x 540
Интерфейсы и подключение
- Downlink порты RJ-45
- 24
- Downlink порты SFP+
- 2
- Интерфейсы
- Ethernet 10/100/1000BASE-T (RJ-45) - 24; 10GBASE-R (SFP+)/1000BASE-X (SFP) - 4; Консольный порт RS-232 (RJ-45) - 1; OOB - 1; USB 2.0 - 2; Слот для microSD-карт - 1
- Количество портов 10G
- 2
- Количество портов 1G
- 24
- Макс. скорость портов
- 10 G
Конструкция и монтаж
- Монтаж в стойку
- 1U
Маршрутизация
- BGP
- Семейство адресов: IPv4, IPv6, VPNv4, L2VPN, IPv4 label-unicast, Flow-spec; Возможность гибкого управления маршрутной информацией по атрибутам. Поддержка механизмов Сonditional Advertisement, Route Aggregation и Local-AS; Высокая маcштабируемость и гибкость настройки: поддержка peer-group, dynamic neighbor, as-range и Route-reflector; Fall over на основе протокола BFD и Fast Error Peer Detection; Graceful restart; Аутентификация; Гибкая редистрибьюция из/в процесс BGP маршрутов других протоколов; Возможность запуска до 64 процессов одновременно; ECMP; Поддержка маршрутизации на основе политик
- IS-IS
- Работа в различных типах сетей: Broadcast, Point-to-point; Установка соседcтва L1-/L2-уровней; Мetric style: narrow, wide, transition; Аутентификация; Фильтрация маршрутной информации; Гибкая редистрибьюция из/в процесс IS-IS маршрутов других протоколов; Возможность запуска до 64 процессов одновременно; Поддержка маршрутизации на основе политик
- OSPF (v3)
- Зоны различных типов: Normal, Stub, Totally stub, NSSA, Totally NSS; Работа в различных типах сетей: Broadcast, NBMA, Point-to-point, Point-to-multipoint, Point-to-multipoint non-broadcast; Суммаризация и фильтрация маршрутной информации; Аутентификация; ECMP; Пассивный интерфейс; Гибкая редистрибьюция из/в процесс OSPF маршрутов других протоколов; Возможность запуска до 64 процессов одновременно; Поддержка протокола BFD; Механизм Auto cost calculation; Поддержка маршрутизации на основе политик
- RIP(ng)
- Работа в режимах (RIP only): Broadcast, Multicast, Unicast; Суммаризация и фильтрация маршрутной информации; Управление метрикой маршрута; Аутентификация; Пассивный интерфейс; Гибкая редистрибьюция из/в процесс RIP маршрутов других протоколов; Поддержка маршрутизации на основе политик
- Коммутация по меткам (MPLS)
- Поддержка протокола LDP; Поддержка L2VPN VPWS; Поддержка L2VPN VPLS Martini Mode, Kompella Mode; Поддержка L3VPN MP-BGP (Option A, B, C); L2VPN/L3VPN over GRE, DMVPN; Прозрачная передача служебных протоколов
- Статическая маршрутизация
- Поддержка протокола BFD; Рекурсивный поиск; Управление метрикой маршрута; Возможность выбора варианта уведомления отправителю при блокировке трафика
Назначение и исполнение
- Cрок службы
- не менее 15 лет
- [2] Формат трафика (количество в секунду
- размер каждого фрейма) – 8:74; 5:512; 7:1456.
Питание и энергопотребление
- Максимальная потребляемая мощность
- 78 Вт
- Питание
- 100-240 В AC, 50-60 Гц; 36-72 В DC до двух источников питания с возможностью горячей замены
- Питание, В
- 2 смен.БП
Примечания и ограничения
- Примечания к характеристикам
- [3] Активируется лицензией.
Производительность и ресурсы
- FIB
- 1.7M
- IPsec VPN фреймы 1456B Мбит/с
- 2300
- Количество маршрутов BGP
- 5M
- Количество маршрутов ISIS
- 500K
- Количество маршрутов OSPF
- 500K
- Количество маршрутов RIP
- 10K
- Межсетевой экран и маршрутизация IMIX, Гбит/с
- 3.9
- Межсетевой экран и маршрутизация, кадры 1518B, Гбит/с
- 8.5
- Производительность
- Производительность Firewall/маршрутизации (фреймы 1518B) - 8.5 Гбит/c; 703.1K пакетов/с; Производительность Firewall/маршрутизации (IMIX) [1] - 3.9 Гбит/c; 712.4K пакетов/c; Производительность IPsec VPN (фреймы 1456B)* - 2300 Мбит/c; 196.7K пакетов/c; Производительность IPsec (IMIX) [2] * - 1300 Мбит/c; 242.9K пакетов/c; Производительность одного IPsec-туннеля (фреймы 1456В)* - 320.7 Мбит/c; 27.5K пакетов/c; Производительность одного IPsec-туннеля (IMIX)* - 168.9 Мбит/c; 31.5K пакетов/c; Производительность IPS/IDS 10K правил - 575.2 Мбит/c; 106.9K пакетов/c; Производительность коммутации MPLS L2VPN (IMIX) - 5.7 Гбит/c; 1047.4K пакетов/c; Производительность коммутации MPLS L3VPN (IMIX) - 2.9 Гбит/c; 540k пакетов/c; Количество IPsec VPN-туннелей - 256; Статические маршруты - 11K; Максимальное количество конкурентных сессий - 3.13M; Поддержка VLAN - 4094; Размер базы FIB - 1.7M; VRF - 32; Количество маршрутов RIP - 10K; Количество маршрутов OSPFv3 - 500K; Количество маршрутов ISIS - 500K; Количество маршрутов BGP - 5M
- Производительность FW/маршрутизации (IMIX), Гбит/с
- 3.9
- Производительность FW/маршрутизации (IMIX), пкт/с
- 712.4K
- Производительность FW/маршрутизации (фреймы 1518B), Гбит/с
- 8.5
- Производительность FW/маршрутизации (фреймы 1518B), пкт/с
- 703.1K
- Производительность IPS/IDS 10K правил, Мбит/с
- 575.2
- Производительность IPS/IDS 10K правил, пкт/с
- 106.9K
- Производительность IPsec (IMIX), Мбит/с
- 1300
- Производительность IPsec (IMIX), пкт/с
- 242.9K
- Производительность IPsec VPN (фреймы 1456B), Мбит/с
- 2300
- Производительность IPsec VPN (фреймы 1456B), пкт/с
- 196.7K
- Производительность коммутации MPLS L2VPN (IMIX), Гбит/с
- 5.7
- Производительность коммутации MPLS L2VPN (IMIX), пкт/с
- 1047.4K
- Производительность коммутации MPLS L3VPN (IMIX), Гбит/с
- 2.9
- Производительность коммутации MPLS L3VPN (IMIX), пкт/с
- 540k
- Производительность одного IPsec-туннеля (IMIX), Мбит/с
- 168.9
- Производительность одного IPsec-туннеля (IMIX), пкт/с
- 31.5K
- Производительность одного IPsec-туннеля (фреймы 1456В), Мбит/с
- 320.7
- Производительность одного IPsec-туннеля (фреймы 1456В), пкт/с
- 27.5K
- Размер базы FIB
- 1.7M
Регистрация и сертификация
- ОКПД2 КТРУ
- 26.30.11.122
- РРПП (ПП 719)
- 10804210
- Статус Минпромторг
- Да
- ФСТЭК
- Да
Совместимость и комплектация
- [4] Наборы правил предоставляются по подписке. Минимальный срок действия подписки
- 1 год.
Управление и мониторинг
- SLA
- SLA-responder для Cisco-SLA-agent; Eltex SLA:; Задержка (односторонняя/двусторонняя); Jitter (прямой/обратный); Потеря пакетов (прямая/обратная/двусторонняя); Обнаружение дублирующихся пакетов; Обнаружение нарушения последовательности доставки пакетов (прямое/обратноe/ двустороннее)
- Мониторинг и управление
- Поддержка стандартных и расширенных SNMP MIB, RMONv1; Zabbix agent/proxy; Аутентификация пользователей по локальной базе средствами протоколов RADIUS, TACACS+, LDAP; Защита от ошибок конфигурирования, автоматическое восстановление конфигурации; Интерфейсы управления CLI; Поддержка Syslog; Монитор использования системных ресурсов; Ping, monitor, traceroute (IPv4/IPv6), вывод информации о пакетах в консоли; Обновление ПО, загрузка и выгрузка конфигурации по TFTP, SCP, FTP, SFTP, HTTP(S); Поддержка NTP; Netflow v5/v9/v10 (экспорт статистики URL для HTTP, host для HTTPS); Локальное управление через консольный порт RS-232 (RJ-45); Удаленное управление, протоколы Telnet, SSH (IPv4/IPv6); LLDP, LLDP MED; Локальное и удаленное сохранение конфигураций маршрутизатора
- Отказоустойчивый кластер
- Простота администрирования и интеграции: синхронизация конфигураций, времени, версий, лицензий; Zero Touch Provisioning (ZTP); Резервирование всех соединений в кластере; Резервирование маршрутизаторов (в текущей версии поддерживается резервирование по схеме «1 + 1»)
- Резервирование и кластеризация
- VRRP v2, v3; Tracking на основании VRRP- или SLA-теста; Управление параметрами VRRP; Управление параметрами PBR; Управление административным статусом интерфейса; Активация и деактивация статического маршрута; Управление атрибутом AS-PATH и preference в route-map; DHCP failover для резервирования базы IP-адресов, выданых DHCP-сервером; Firewall failover для резервирования сессий Firewall и NAT; MultiWAN; Dual-Homing
Условия эксплуатации
- Интервал рабочих температур
- от -10 до +45 °С
- Интервал температуры хранения
- от -40 до +70 °С
- Относительная влажность при хранении
- от 10 до 95 %
- Относительная влажность при эксплуатации
- не более 80 %
Функции и управление
- BRAS
- Да
- BRAS [3]
- Терминация пользователей; Белые/черные списки URL; Квотирование по объему трафика, по времени сессии, по сетевым приложениям; HTTP/HTTPS Proxy; HTTP/HTTPS Redirect; Аккаунтинг сессий по протоколу Netflow; Взаимодействие с серверами ААА, PCRF; Управление полосой пропускания по офисам и SSID, сессиям пользователей; Аутентификация пользователей по MAC- или IP-адресам
- Качество обслуживания (QoS)
- До 8 приоритетных или взвешенных очередей на порт; L2- и L3-приоритизация трафика (802.1p (CoS), DSCP, IP Precedence (ToS)); Иерархический QоS; Управление очередями: RED, GRED, SFQ, CBQ, WFQ, WRR; Маркировка на входе и выходе; Управление полосой пропускания (policing, shaping)
- Коммутация
- До 4094 VLAN (802.1Q); Voice-VLAN; Q-in-Q (802.1ad); MAC-based VLAN; Bridge-домен; LAG/LACP (802.3ad); Семейство протоколов STP: RSTP, VSTP, MSTP; Port-security, protected port; Jumbo-кадры
- Набор функций соответствует версии ПО 1.5.10. [1] Формат трафика (количество в секунду
- размер каждого фрейма) – 8:74; 5:512; 7:1518.
- Сервисы
- DHCP-клиент, сервер; DHCP Relay Option 82; DNS resolver; NTP; TFTP-сервер; E1/multilink, модемы
Отзывы о товаре
Аналогичные товары
Официальный поставщик ELTEX
Продажи на территории России
Оптовые и розничные продажи
Снижение логистических расходов
Индивидуальные условия
Выгода без посредников
Единая система поставок
Весь ассортимент на складе
