

Артикул: NAICE
Программное обеспечение Eltex NAICE
Цена по запросу Стоимость зависит от выбранного способа оплаты и количества товара.
Не отвечаем 5 минут — скидка на весь заказ!
Нужна скидка? Звони — сделаем лучшее предложение
Работаем по всей России
Возможны самовывоз и доставка по всей территории России
Надежность
Профессиональная поддержка
Описание программного обеспечения
Система контроля доступа NAICE
- Централизованное хранение и управление политиками доступа
- Аутентификация и авторизация пользователей сети по протоколу 802.1X (RADIUS)
- Аутентификация и авторизация администраторов сети по протоколу TACACS+
- Взаимодействие с внешними источниками идентификации MS AD и LDAP
- Сегментация пользователей с учетом признаков локации, типа оборудования, к которому выполняется подключение или иных признаков
- Аутентификация устройств, подключенных к сети по MAC-адресам (MAC Authentication Bypass)
- Профилирование по MAC-OUI или DHCP-пробам
- Поддержка работы на российских ОС
- Поддержка резервирования по схеме Active-Active
- Поддержка лицензирования с Online/Offline ELM (доступен демо-режим)
Network Access and Information Control Engine
Eltex-NAICE (Network Access and Information Control Engine) - система управления доступом к сети предприятия и оборудованию. Управление системой осуществляется с помощью современного web-интерфейса. Решение для управления и контроля доступа к сети предназначено для централизованного управления политиками доступа пользователей к проводной сети и сети Wi-Fi.
NAICE является мультивендорным решением, которое поддерживает взаимодействие по протоколам RADIUS и TACACS+.
Аутентификация и авторизация
NAICE объединяет сервисы аутентификации, авторизации и профилирования в рамках единой платформы. Система выявляет и классифицирует устройства, а также обеспечивает нужный уровень доступа.
Протокол RADIUS
Данный протокол используется для аутентификации, авторизации и учета. Сервер RADIUS использует базу данных пользователей, которая содержит данные проверки подлинности для каждого пользователя. Использование протокола RADIUS обеспечивает дополнительную защиту при доступе к ресурсам сети.
Протокол TACACS+
Данный протокол используется для аутентификации и авторизации администраторов сетевого оборудования, позволяет проводить аутентификации при повышении уровня привилегий (enable) и авторизацию вводимых на сетевом устройстве команд. Также реализована отправка всех TACACS+ событий на Syslog сервер.
MS Active Directory и LDAP-сервер
Система NAICE интегрирована с базой пользователей, их атрибутами и группами из/в Microsoft Active Directory (MS AD) и LDAP¹.
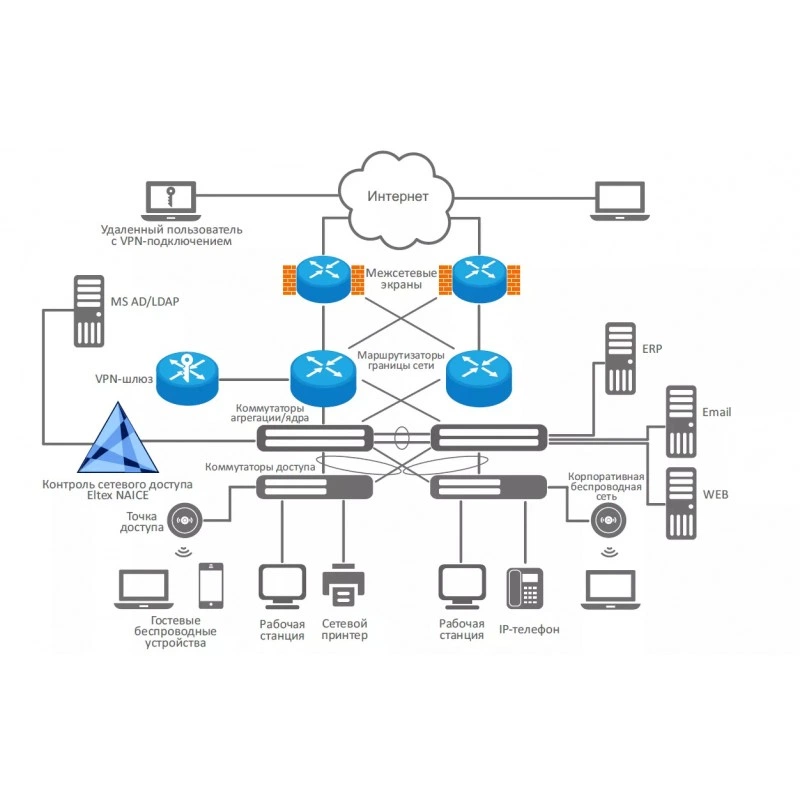
Схема применения

¹ Поддержка LDAP имеет ряд технических ограничений.
Основные характеристики
- Назначение: Контроль доступа к сети и сетевому оборудованию
- Протоколы контроля доступа: RADIUS, TACACS+
- Аутентификация по сертификатам: EAP-TLS
- Резервирование: Active-Active
- Интеграция каталогов: Microsoft Active Directory; LDAP с техническими ограничениями
- Поддерживаемые ОС: Astra Linux 1.7.5 / 1.7.6 / 1.8.1; RedOS 7.3 / 8.0
Технические характеристики NAICE
Безопасность и VPN
- Аутентификация по сертификатам
- EAP-TLS
Регистрация и сертификация
- В Едином реестре российских программ для ЭВМ и БД
- Нет
Совместимость и комплектация
- Интеграция каталогов
- Microsoft Active Directory; LDAP с техническими ограничениями
- Поддерживаемые ОС
- Astra Linux 1.7.5 / 1.7.6 / 1.8.1; RedOS 7.3 / 8.0
Управление и мониторинг
- Резервирование
- Active-Active
Функции и управление
- Назначение
- Контроль доступа к сети и сетевому оборудованию
- Протоколы контроля доступа
- RADIUS, TACACS+
- Функциональные возможности
- Идентификация, аутентификация, авторизация пользователей и администраторов, предоставление прав в соответствии с принадлежностью их к группам или ролям; Регистрация событий доступа; Профилирование устройств, подключающихся к сети; Централизованное хранение и управление политиками доступа; Аутентификация и авторизация пользователей сети на основе политик по протоколу 802.1X EAP-PEAP, PAP, MSCHAPv2; Поддержка протокола TACACS+; Интеграция с MS Active Directory (MS AD) и LDAP; Сегментация пользователей; MAB-авторизация и базовое профилирование; Поддержка протокола EAP-TLS (авторизация на основе сертификатов); Поддержка работы на Astra Linux 1.7.5 / 1.7.6 / 1.8.1, RedOS 7.3 / 8.0
Отзывы о товаре
Аналогичные товары
Официальный поставщик ELTEX
Продажи на территории России
Оптовые и розничные продажи
Снижение логистических расходов
Индивидуальные условия
Выгода без посредников
Единая система поставок
Весь ассортимент на складе
